Hoofdstukken van deze gids
Slim sturen Gids · 14 hoofdstukkenDeel 1 · Meter en gegevens
Deel 2 · Zelfverbruik en sturing
- 5Energiemanagementsysteem (EMS)
- 6Zelfverbruik verhogen
- 7Verbruik verschuiven
- 8Warmtepomp sturen
- 9Communicatie: Modbus, API, lokaal of cloud
- 10Voorspellingen: zon, verbruik en prijs
Deel 3 · Dynamische prijzen
- 11Dynamisch energiecontract
- 12Voor wie een dynamisch tarief loont
- 13Negatieve prijzen en injectie beperken
Deel 4 · Veiligheid
Tot slot
Gids slim sturen · Deel 4 · Veiligheid
14 Cyberveiligheid
In het kort
Je omvormer, je batterij en je laadpaal hangen aan je netwerk. Ze lopen dezelfde basisrisico's als elk ander slim toestel: een standaardwachtwoord dat nooit veranderd werd, updates die ontbreken en een verbinding die openstaat.
Europa voert er stap voor stap regels voor in. Zelf win je het meeste met een paar eenvoudige dingen: standaardwachtwoorden veranderen, updates installeren, het toestel niet open op internet zetten en functies uitschakelen die je niet gebruikt. Safeonweb, de website van het Centrum voor Cybersecurity België, noemt zes gewoonten voor verbonden toestellen.
Wat kan er misgaan?
Een verbonden energietoestel heeft drie zwakke plekken. Het account of de cloud waarmee je app inlogt. De lokale verbinding: de netwerkpoort, de wifi, Modbus of de P1-lezer, zoals beschreven in Communicatie: Modbus, API, lokaal of cloud. En de software in het toestel, de firmware: zitten daar fouten in, en komen er updates?
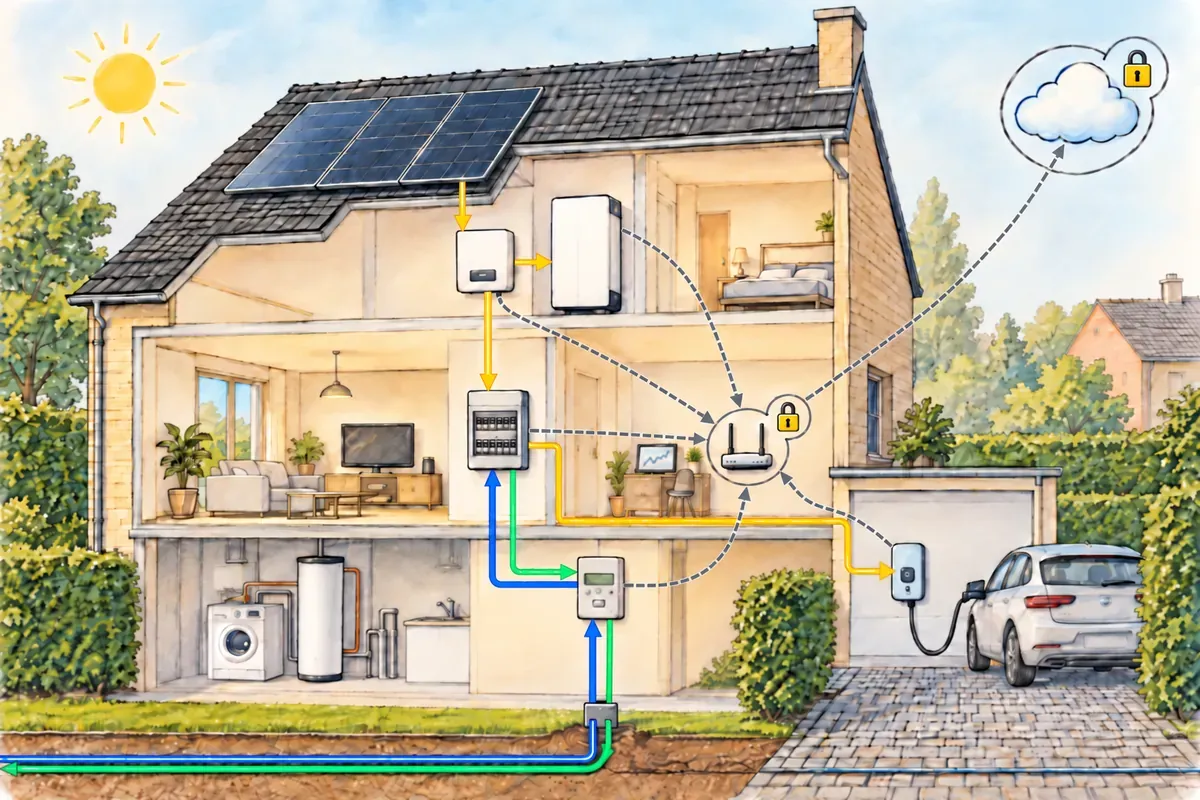
Gaat het mis, dan kan iemand je gegevens inkijken, kan het toestel stilvallen of, in het ergste geval, ongewenst aangestuurd worden. Hoe vaak dat bij Vlaamse woninginstallaties gebeurt, weet niemand. Er bestaan eisen en tests, maar geen tellingen.
Wat zegt onderzoek over omvormers?
Het Amerikaanse onderzoekscentrum NREL bracht in november 2021 een rapport uit over de certificering van toestellen die aan het net hangen.
De norm IEEE 1547-2018, die bepaalt hoe een omvormer op het net aansluit, laat cybersecurity buiten beschouwing. Een goedgekeurde netaansluiting zegt niets over de digitale beveiliging. Voor de cybersecurity van zulke toestellen bestonden toen ook geen certificeringsnormen of -programma's. En veel toestellen communiceren onversleuteld, zonder veilige firmware-updates en zonder basisaanmelding.
Het rapport komt uit de Verenigde Staten en dateert van 2021. Over de Belgische markt zegt het niets met zekerheid.
Beveiligde Modbus
Klassiek Modbus kent geen aanmelding en geen versleuteling. De variant Modbus/TCP Security voegt TLS toe, een versleutelde verbinding, op poort 802. Beide kanten controleren elkaar met certificaten, en de rechten worden per rol toegekend. Of jouw toestel dat ondersteunt, staat in de handleiding.
Wat de P1-poort wel en niet doet
De P1-poort van de digitale meter werkt in één richting. Volgens de voorschriften van Fluvius mag de meter er niet door beïnvloed worden.
Het risico zit in wat je erop aansluit. Elke app op een actieve P1-poort kan alles lezen, zoals uitgelegd in Energiedata en monitoring.
Normen en wetten
⏱ Deze regels treden stap voor stap in werking.
Radioapparatuur eerst. Een Europese verordening, 2022/30, eist dat radioapparatuur die zelf via internet kan communiceren, voldoet aan eisen voor netwerkbescherming, voor de bescherming van persoonsgegevens en tegen fraude. Die eisen gelden sinds 1 augustus 2025. Een toestel met wifi of mobiel netwerk valt daar waarschijnlijk onder.
Dan de Cyber Resilience Act, of CRA. Die Europese verordening verplicht fabrikanten van hardware en software met een gegevensverbinding om cybersecurity in hun product in te bouwen en kwetsbaarheden te beheren zolang ze het ondersteunen. Sinds 11 september 2026 moeten ze actief misbruikte kwetsbaarheden melden, ook voor producten die al op de markt zijn. Volledig van toepassing wordt de CRA op 11 december 2027. Producten die daarvoor op de markt kwamen, vallen daarna alleen onder de eisen als ze ingrijpend gewijzigd worden.
De fabrikant bepaalt zelf hoe lang hij updates levert, maar moet de einddatum, maand en jaar, duidelijk vermelden bij aankoop. Vraag ernaar.
En dan is er IEC 62443, een reeks internationale normen voor het beveiligen van industriële regelsystemen. Een verwijzing ernaar zegt pas iets als je weet op welk deel ze slaat: het product, de manier van ontwikkelen of het hele systeem.
Wie beheert het account?
Het hoofdaccount en de beheerderstoegang horen bij jou, de eigenaar. De installateur kan een onderhoudsrol krijgen, maar jouw hoofdwachtwoord krijgt hij niet. Spreek af wie rechten mag wijzigen en hoe toegang weer ingetrokken wordt. Deel nooit één wachtwoord met iedereen die eraan werkt.
Gegevens bekijken en toestellen bedienen zijn twee aparte rechten. Een fabrikant of installateur die je gegevens mag inkijken, mag daarom nog niet je laadpaal of je batterij sturen.
Wat doe je zelf?
Safeonweb noemt zes gewoonten voor verbonden toestellen:
- Zoek uit voor je koopt. Lees reviews en kijk of de fabrikant updates blijft uitbrengen en ondersteuning biedt.
- Verander standaardwachtwoorden. Kies een lang, uniek wachtwoord dat je nergens anders gebruikt.
- Installeer updates. Zet automatische updates aan, of zet een maandelijkse herinnering in je agenda.
- Beveilig je wifi, met een sterk wachtwoord, niet meer toestellen dan nodig en een apart gastennetwerk voor bezoek.
- Schakel functies uit die je niet gebruikt.
- Hou bij welke toestellen op je netwerk zitten, en verwijder wat je niet kent.
Wij zouden er nog drie dingen aan toevoegen. Zet een toestel met klassiek Modbus, op poort 502, nooit open naar internet: geen poort doorsturen op je router. Vraag je installateur om alle beheerderswachtwoorden over te dragen, en laat geen permanente toegang op afstand openstaan als die niet nodig is. En sluit op de P1-poort alleen apps aan van partijen die je vertrouwt.
Rekenvoorbeeld
Een gezin in Mechelen heeft een hybride omvormer, een thuisbatterij, een laadpaal, een warmtepomp en een P1-lezer, allemaal op wifi en met een app. In twintig minuten maak je zo een inventaris:
| Toestel | Wat controleer je? | Waar? |
|---|---|---|
| Router | Wifi-wachtwoord sterk en uniek, gastennetwerk voor bezoek, lijst met verbonden toestellen | Beheerpagina of app van de router |
| Omvormer | Standaardwachtwoord gewijzigd, firmware recent, toegang van de installateur nog nodig? | Beheerpagina of app |
| Batterij | Idem. Staat de lokale interface, als die er is, open naar internet? | Beheerpagina of app |
| Laadpaal | Idem, beheerderscode gewijzigd | App |
| P1-lezer | Enkel vertrouwde apps aangesloten, firmware recent | App |
| Cloudaccounts | Uniek wachtwoord per account, indien mogelijk tweestapsverificatie | Per dienst |
Koop je nieuwe toestellen, kijk dan of de offerte ook de einddatum van de beveiligingsupdates vermeldt.
Welke toestellen bij jou aan het netwerk hangen en hoe ze met elkaar praten, is in elk huis anders. En ze moeten lang mee: je panelen 25 tot 30 jaar, de software errond liefst zo lang mogelijk. De MYNRG Check rekent met jouw verbruik en jouw dak, en een goede installateur ter plaatse geeft je bij oplevering alle wachtwoorden in handen.
Goed om te weten
Een standaardwachtwoord veranderen kost je één minuut. Safeonweb zet het op nummer 2 van zijn zes gewoonten.
Een toestel dat je vandaag koopt, valt niet per se onder de volledige CRA. Vraag daarom zelf naar de einddatum van de beveiligingsupdates.
Een extra beveiligingslaag tussen je netwerk en een toestel kan veel opvangen. Dat regel je in je router of je netwerk. Standaard zit het er niet in.
Voor- en nadelen
| Aanpak | Voordelen | Nadelen |
|---|---|---|
| Maatregelen op het toestel (wachtwoord, updates) | Weinig tijd, weinig kosten, direct effect | Afhankelijk van wat de fabrikant aanbiedt. Jij moet eraan denken. |
| Extra netwerklaag (apart netwerk voor energietoestellen) | Beperkt de schade als één toestel zwak is | Vraagt kennis of een installateur. Kan lokale functies bemoeilijken. |
| Enkel vertrouwen op wetgeving | Geen eigen werk | De CRA is pas volledig van kracht op 11 december 2027 en geldt niet volledig voor eerder verkochte producten. |
Voor wie het technisch wil weten
- Bump-in-the-wire. Een apparaat tussen het netwerk en een toestel dat het verkeer controleert, authenticeert of versleutelt voor een toestel dat dat zelf niet kan.
- TLS in Modbus. TLS 1.2 of hoger, wederzijdse X.509-certificaten en een rolextensie in het certificaat die bepaalt wat een client mag doen. Terugvallen op oudere versies mag niet.
- Structuur van IEC 62443. Deel 4-1 gaat over hoe de fabrikant ontwikkelt, deel 4-2 over het product en deel 3-3 over het geheel dat een bouwer of integrator samenstelt. Wie een certificaat toont, moet zeggen op welk deel het slaat.
- Radioapparatuur en CRA. Beide gaan over producten met een netwerkverbinding. Welke van de twee in een concreet geval geldt, verschilt per toestel. Vraag het aan de fabrikant.
Bronnen bij dit hoofdstuk
- NREL, Cybersecurity Certification Recommendations for Interconnected Grid Edge Devices
- Modbus Organization, MODBUS/TCP Security
- Safeonweb, Protect your connected devices
- IEC, Understanding IEC 62443
- EUR-Lex, Gedelegeerde Verordening (EU) 2022/30
- EUR-Lex, Gedelegeerde Verordening (EU) 2023/2444
- EUR-Lex, Verordening (EU) 2024/2847 (Cyber Resilience Act)
- Europese Commissie, Cyber Resilience Act samenvatting
- Fluvius, Maak je meter slim
- Fluvius, User Ports of Smart Meters
Veelgestelde vragen
Kan een omvormer gehackt worden?
Elk toestel op een netwerk kan zwakke plekken hebben. Hoe vaak het bij Vlaamse woningen gebeurt, weet niemand. Je beste verdediging: een nieuw wachtwoord, updates en geen open verbinding naar internet.
Wat is het belangrijkste dat ik moet doen?
Het standaardwachtwoord veranderen en updates installeren.
Wie moet het hoofdaccount beheren?
Jij, als eigenaar. De installateur kan een onderhoudsrol krijgen. Spreek af wie rechten mag wijzigen, en deel geen gemeenschappelijk wachtwoord.
Maakt een elektrische keuring mijn installatie digitaal veilig?
Nee. Een keuring kijkt naar andere dingen. Accounts, updates en netwerktoegang kijk je apart na.
Valt mijn toestel onder de Cyber Resilience Act?
De volledige eisen gelden voor producten die na 11 december 2027 op de markt komen. Voor oudere toestellen alleen bij een ingrijpende wijziging. De meldingsplicht voor actief misbruikte kwetsbaarheden geldt sinds 11 september 2026 ook voor hen.