Hoofdstukken van deze gids
Slim sturen Gids · 14 hoofdstukkenDeel 1 · Meter en gegevens
Deel 2 · Zelfverbruik en sturing
- 5Energiemanagementsysteem (EMS)
- 6Zelfverbruik verhogen
- 7Verbruik verschuiven
- 8Warmtepomp sturen
- 9Communicatie: Modbus, API, lokaal of cloud
- 10Voorspellingen: zon, verbruik en prijs
Deel 3 · Dynamische prijzen
- 11Dynamisch energiecontract
- 12Voor wie een dynamisch tarief loont
- 13Negatieve prijzen en teruglevering beperken
Deel 4 · Veiligheid
Tot slot
Gids slim sturen · Deel 4 · Veiligheid
14 Cyberveiligheid
In het kort
Omvormers, batterijen en laadpalen zijn netwerkapparaten. Ze hebben dezelfde zwakke plekken als andere slimme apparaten: een standaardwachtwoord, ontbrekende updates en een open verbinding met internet.
Blok onder In het kort
Europa voert er stap voor stap regels voor in. Zelf win je het meest door standaardwachtwoorden te veranderen, updates te installeren, het toestel niet open op internet te zetten en functies uit te zetten die je niet gebruikt. Rijksoverheid geeft voor slimme apparaten drie basistips: lees de privacyverklaring, gebruik een sterk wachtwoord en voer updates meteen uit.
Wat kan er misgaan?
Een verbonden energietoestel heeft drie zwakke plekken:
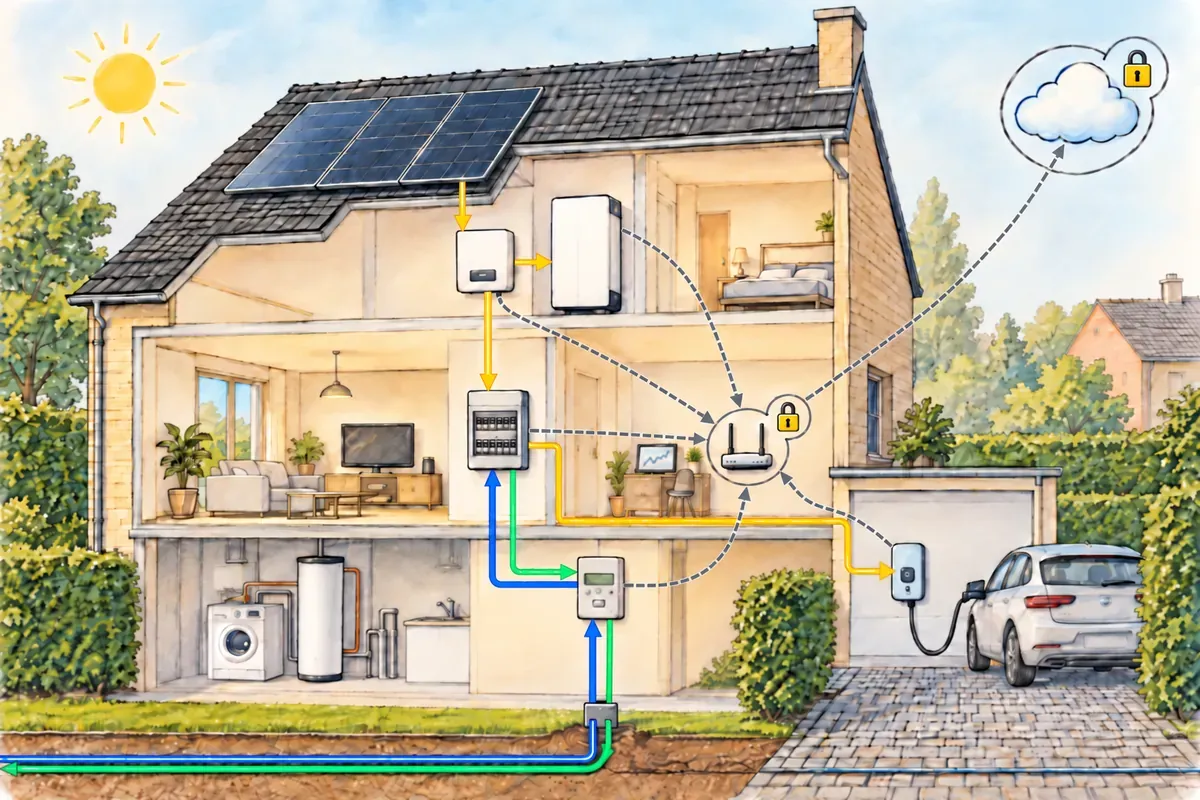
- Het account of de cloud waarmee je app inlogt.
- De lokale verbinding: netwerkpoort, wifi, Modbus of het kastje op je P1-poort (Communicatie: Modbus, API, lokaal of cloud).
- De software van het toestel (firmware): zitten er fouten in, en komen er updates?
Het gevolg kan zijn dat iemand je gegevens ziet, dat het toestel niet meer werkt of, in het ergste geval, dat het ongewenst wordt aangestuurd. Hoe vaak dat bij woninginstallaties in Nederland gebeurt, is niet bekend: er zijn eisen en tests, geen tellingen.
[figuur: drie plekken om te beveiligen: de cloud, de router en de laadpaal]
Wat zegt onderzoek over omvormers?
De Rijksinspectie Digitale Infrastructuur (RDI) onderzocht negen omvormers voor zonnepanelen. De minister schreef de Tweede Kamer in juni 2023 over de uitkomst:
- Vijf van de negen voldeden niet aan de eisen voor elektromagnetische storing.
- Geen van de negen voldeed aan de cybereisen die toen in aantocht waren.
- Een deel van het risico kwam door standaardwachtwoorden die niet uniek zijn. Daardoor zouden veel apparaten tegelijk op afstand gehackt kunnen worden.
De fabrikanten kregen een waarschuwing, en de RDI ging in gesprek met fabrikanten, importeurs en installateurs.
Ook buiten Nederland is dat beeld bekend. Het Amerikaanse onderzoekscentrum NREL schreef in 2021 dat de norm voor de netaansluiting van omvormers (IEEE 1547-2018) cybersecurity buiten beschouwing laat, en dat veel toestellen onversleuteld werken en veilige updates en een basisaanmelding missen. Dat rapport gaat over de Verenigde Staten en is geen meting van de Nederlandse markt.
Beveiligde Modbus
Klassiek Modbus (Communicatie: Modbus, API, lokaal of cloud) heeft geen aanmelding en geen versleuteling. De variant Modbus/TCP Security voegt TLS (een versleutelde verbinding) toe op poort 802, met wederzijdse controle via certificaten en rechten per rol. Of jouw toestel dat kan, staat in de handleiding.
Wat de P1-poort wel en niet doet
De P1-poort van de slimme meter werkt in één richting. Je kunt er niets naar de meter mee sturen. Het risico zit dus niet in de poort, maar in het apparaat dat je aansluit: dat leest alles wat de poort uitstuurt, en stuurt het misschien door naar een cloud (Energiedata en monitoring).
Normen en wetten
⏱ Deze regels gaan stap voor stap in.
- Radioapparatuur. Een Europese verordening (2022/30) eist dat radioapparatuur die zelf via internet kan communiceren, voldoet aan eisen voor netwerkbescherming, bescherming van persoonsgegevens en bescherming tegen fraude. Die eisen gelden sinds 1 augustus 2025. Een toestel met wifi of een mobiele verbinding valt hier waarschijnlijk onder. In de Kamerbrief over de omvormers noemt de minister unieke wachtwoorden als voorbeeld van zo'n eis.
- Cyber Resilience Act (CRA). Deze Europese verordening verplicht fabrikanten van hardware en software met een gegevensverbinding om beveiliging in het product in te bouwen en kwetsbaarheden te beheren tijdens een ondersteuningsperiode. De meldplicht voor actief misbruikte kwetsbaarheden geldt sinds 11 september 2026, ook voor producten die al op de markt zijn. De volledige toepassing volgt op 11 december 2027. Producten die daarvoor op de markt kwamen, vallen daarna alleen onder de eisen bij een ingrijpende wijziging.
- Einddatum van updates. De fabrikant bepaalt hoe lang hij ondersteuning geeft, maar moet de einddatum (maand en jaar) duidelijk vermelden bij aankoop. Vraag ernaar.
- IEC 62443. Een reeks internationale normen voor het beveiligen van industriële regelsystemen. Een verwijzing ernaar zegt pas iets als je weet voor welk deel ze geldt: het product, het ontwikkelproces of het hele systeem.
Wie beheert het account?
Zorg dat jij als eigenaar het hoofdaccount en de beheerderstoegang hebt. De installateur kan een onderhoudsrol krijgen, maar niet jouw hoofdwachtwoord. Spreek af wie rechten mag wijzigen en hoe toegang weer wordt ingetrokken. Deel nooit één wachtwoord met iedereen. Een fabrikant of installateur die je gegevens mag inzien, mag daarom nog niet je toestellen bedienen: toegang tot gegevens en toegang tot bediening zijn twee aparte rechten.
Wat doe je zelf?
Rijksoverheid geeft drie basistips voor slimme apparaten:
- Lees de privacyverklaring van de fabrikant. Dan weet je wat er met je verbruiksgegevens gebeurt.
- Gebruik een sterk wachtwoord. Neem een lang, uniek wachtwoord dat je nergens anders gebruikt, en verander het standaardwachtwoord meteen.
- Voer updates van software en apps meteen uit. De overheidscampagne "Doe je updates" op veiliginternetten.nl legt uit waarom.
Daarbovenop zouden wij dit doen:
- Kijk voor je koopt of de fabrikant updates blijft uitbrengen en tot wanneer.
- Beveilig je wifi met een sterk wachtwoord en zet bezoek op een apart gastennetwerk.
- Zet functies uit die je niet gebruikt, zoals toegang op afstand die je niet nodig hebt.
- Houd bij welke apparaten op je netwerk zitten, en verwijder wat je niet kent.
- Zet een toestel met klassiek Modbus (poort 502) nooit open naar internet. Dus geen poort doorsturen in je router.
- Vraag je installateur (Erkende installateur) om alle beheerderswachtwoorden over te dragen. Laat geen permanente toegang op afstand openstaan als die niet nodig is.
- Sluit op de P1-poort alleen apparaten aan van partijen die je vertrouwt.
Rekenvoorbeeld
Een huishouden in Groningen heeft een hybride omvormer, een thuisbatterij, een laadpaal, een warmtepomp en een kastje op de P1-poort, alles via wifi en een app. Zo maak je in twintig minuten een overzicht:
| Toestel | Wat controleer je? | Waar? |
|---|---|---|
| Router | Wifi-wachtwoord sterk en uniek, gastennetwerk voor bezoek, lijst met verbonden apparaten | Beheerpagina of app van de router |
| Omvormer | Standaardwachtwoord veranderd, firmware recent, toegang van de installateur nog nodig? | Beheerpagina of app |
| Batterij | Idem. Staat de lokale koppeling, als die er is, open naar internet? | Beheerpagina of app |
| Laadpaal | Idem, beheerderscode veranderd | App |
| Warmtepomp | Idem, en welke koppeling (bijvoorbeeld EEBus of S2) aan staat | App of installateur |
| P1-kastje | Alleen vertrouwde apps gekoppeld, firmware recent | App |
| Cloudaccounts | Uniek wachtwoord per account, waar mogelijk tweestapsverificatie | Per dienst |
Vraag bij aankoop of de offerte ook de einddatum van de beveiligingsupdates vermeldt. Welke toestellen in jouw huis extra aandacht vragen, hangt af van wat er hangt en hoe het verbonden is. Een installateur die je installatie kent, kan dat samen met jou nalopen.
Goed om te weten
- Een goedgekeurde netaansluiting zegt niets over cybersecurity. De aansluitnorm gaat over elektrische eisen, niet over digitale beveiliging.
- De Europese eisen komen in stappen. Een toestel dat je nu koopt, valt niet per se onder de volledige CRA. Vraag daarom zelf naar de einddatum van de updates.
- Een standaardwachtwoord veranderen kost een minuut. De RDI wees juist niet-unieke standaardwachtwoorden aan als risico.
- Een beveiligingslaag tussen netwerk en toestel kan veel oplossen. Dat is een keuze voor je router of netwerk, geen standaardvoorziening.
- Het risico van de P1-poort zit in wat je aansluit. De poort zelf kan alleen lezen.
Voor- en nadelen
| Aanpak | Voordelen | Nadelen |
|---|---|---|
| Maatregelen op het toestel (wachtwoord, updates) | Weinig tijd, weinig kosten, direct effect | Afhankelijk van wat de fabrikant aanbiedt. Jij moet eraan denken. |
| Een extra netwerklaag (apart netwerk voor energietoestellen) | Beperkt de schade als één toestel zwak is | Vraagt kennis of een installateur. Kan lokale functies lastiger maken. |
| Alleen vertrouwen op wetgeving | Geen eigen werk | De CRA geldt pas volledig vanaf 11 december 2027 en niet volledig voor eerder verkochte producten. |
Voor wie het technisch wil weten
- Bump-in-the-wire. Een apparaat tussen netwerk en toestel dat verkeer controleert, aanmeldt of versleutelt voor een toestel dat dat zelf niet kan.
- TLS in Modbus. TLS 1.2 of hoger, wederzijdse certificaten (X.509) en een rolextensie in het certificaat die bepaalt wat een client mag doen. Terugvallen op oudere versies is niet toegestaan.
- Opbouw van IEC 62443. Deel 4-1 richt zich op het ontwikkelproces van de fabrikant, deel 4-2 op het product en deel 3-3 op het geheel dat een bouwer of integrator samenstelt. Wie een certificaat toont, moet zeggen op welk deel het slaat.
- Radioapparatuur en CRA. Beide gaan over producten met een netwerkverbinding. De minister verwachtte in 2023 dat de eisen onder de radioapparatuurregels en de CRA in één kader samenkomen. Welke regel in een concreet geval telt, hangt af van het toestel. Vraag dat aan de fabrikant.
Bronnen bij dit hoofdstuk
- Tweede Kamer, Kamerbrief over onderzoek RDI naar omvormers (kst-26643-1038)
- Rijksoverheid, Hoe kan ik slimme apparaten veilig gebruiken?
- NCSC, Factsheet basismaatregelen slimme apparaten (IoT)
- NREL, Cybersecurity Certification Recommendations for Interconnected Grid Edge Devices
- Modbus Organization, MODBUS/TCP Security
- IEC, Understanding IEC 62443
- EUR-Lex, Gedelegeerde Verordening (EU) 2022/30
- EUR-Lex, Gedelegeerde Verordening (EU) 2023/2444
- EUR-Lex, Verordening (EU) 2024/2847 (Cyber Resilience Act)
- Europese Commissie, Cyber Resilience Act samenvatting
- Netbeheer Nederland, DSMR 5.0.2 P1 Companion Standard
Veelgestelde vragen
Kan een omvormer gehackt worden?
Elk netwerkapparaat kan zwakke plekken hebben. De RDI vond in 2023 dat geen van negen onderzochte omvormers voldeed aan de cybereisen die eraan kwamen. De beste verdediging is een eigen wachtwoord, updates en geen open verbinding met internet.
Wat is het belangrijkste dat ik moet doen?
Het standaardwachtwoord veranderen en updates installeren.
Wie moet het hoofdaccount beheren?
Jij, als eigenaar. De installateur kan een onderhoudsrol krijgen. Spreek af wie rechten mag wijzigen en deel geen algemeen wachtwoord.
Maakt een NEN 1010-inspectie mijn installatie digitaal veilig?
Nee. Een elektrische inspectie beantwoordt andere vragen dan digitale beveiliging. Controleer accounts, updates en netwerktoegang dus apart (NEN 1010 en inspectie).
Valt mijn toestel onder de Cyber Resilience Act?
De volledige eisen gelden voor producten die vanaf 11 december 2027 op de markt komen. Voor eerder verkochte toestellen gelden ze alleen bij een ingrijpende wijziging. De meldplicht voor actief misbruikte kwetsbaarheden geldt sinds 11 september 2026 ook voor die oudere toestellen.